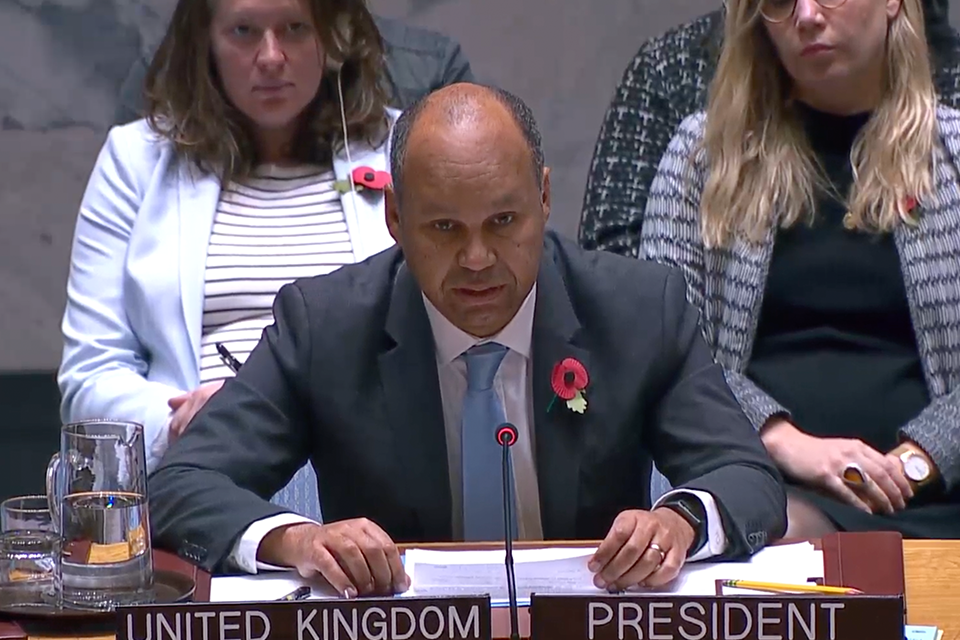
No início deste ano, no grupo de trabalho da Assembléia Geral sobre tecnologias de comunicação da informação, todos os estados reconheceram que os ataques com ransomwares podem ter um impacto na paz e segurança internacionais. Os atores do Ransomware atacaram consistentemente infraestrutura nacional crítica, governo local e hospitais para ganho financeiro pessoal. A maioria dos grupos existem em jurisdições que lhes permitem operar com impunidade. Chamamos a esses estados para fazer mais para enfrentar as gangues criminosas baseadas em ou fazendo uso do seu território.
O Reino Unido, como muitos aqui hoje, continua sendo vítima de incidentes de ransomware. Nosso Serviço Nacional de Saúde foi afetado pela estirpe de ransomware Wannacry em 2017, que custou $118 milhões para se recuperar. Dinheiro que poderia ter sido gasto em salvar vidas. Este ano, um fornecedor crítico de hospitais de Londres foi afetado por um incidente de ransomware, que adiava mais de 10,000 consultas de saúde e mais de 1,700 procedimentos médicos. Esta interrupção é replicada em nossos setores críticos, é por isso que o Reino Unido considera ransomware uma das nossas mais significativas ameaças cibernéticas à segurança nacional.
Para contrarrestar isso, o Reino Unido está trabalhando para quebrar o negócio de ransomware e desencorajar vítimas de pagar esses criminosos. Além de parceiros internacionais, o Reino Unido emitiu sanções 36 contra atores envolvidos neste tipo de atividades. Mas precisamos de uma resposta global a esta ameaça global. Primeiro, instamos outros a se juntarem ao governo do Reino Unido para não pagar resgates. Em outubro, o Reino Unido e 49 outros membros da Iniciativa Counter Ransomware assinaram uma declaração pública comprometendo os governos a não pagar resgates.
Segundo, a coordenação será a nossa melhor defesa. Recentemente, a aplicação da lei britânica liderou uma coligação de agências de aplicação da lei globais para interromper o grupo ransomware Lockbit, o grupo ransomware mais prolifico de 2024. E terceiro, devemos aumentar a resiliência a esses ataques, compartilhando informações para iluminar as ameaças e construir nosso entendimento coletivo. Continuaremos a cooperar com parceiros internacionais e com a indústria para contrarrestar ransomware e desmantelar o ecossistema cibercriminal.